信息系统运行维护管理系统规章制度
第一章 总则
第一条 为规范信息系统的运行维护管理工作,确保系统安全、稳定、高效运行,充分发挥信息系统在业务运营中的支撑作用,依据国家相关法律法规及行业标准,结合本单位实际情况,特制定本规章制度。
第二条 本制度适用于本单位所有信息系统的运行、维护及相关管理活动,包括服务器、网络设备、存储设备、数据库、中间件、应用系统、终端设备及配套设施等。
第三条 信息系统运行维护管理遵循“统一管理、分级负责、保障安全、注重实效”的原则,实行岗位责任制和责任追究制。
第二章 组织管理与职责分工
第四条 设立信息系统运行维护管理领导小组,由分管领导任组长,信息化管理部门负责人任副组长,各业务部门负责人为成员,负责统筹协调、决策重大事项。
第五条 信息化管理部门是信息系统运行维护的归口管理部门,主要职责包括:
(一)制定和完善运行维护管理制度、流程和标准;
(二)组织日常巡检、监控、维护和故障处理;
(三)负责系统安全策略制定与实施;
(四)管理运维服务商及外协人员;
(五)组织应急演练和培训。
第六条 各业务部门负责本部门所用信息系统的日常使用管理,配合信息化管理部门进行需求反馈、测试验证和用户培训。
第三章 日常运行管理
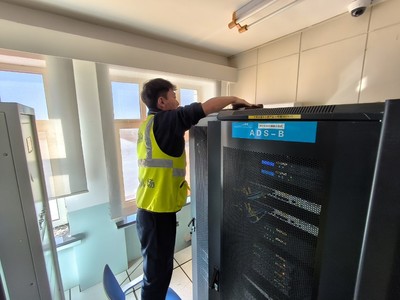
第七条 实行7×24小时值班监控制度,通过网络管理系统、监控工具对机房环境、网络、服务器、应用系统进行实时监测,发现异常及时报告并处理。
第八条 建立日常巡检制度,巡检内容包括:
(一)机房环境:温湿度、供电、消防、防水、防雷等;
(二)硬件设备:服务器、存储、网络设备指示灯、告警日志;
(三)系统资源:CPU、内存、磁盘、进程、服务状态;
(四)应用系统:业务功能可用性、响应时间、错误日志;
(五)数据备份:备份任务执行情况、存储介质状态。
第九条 巡检人员应如实填写《日常巡检记录表》,发现隐患及时上报并跟踪处理。
第十条 系统变更(包括硬件更换、软件升级、配置调整、补丁安装等)须严格执行变更管理流程,履行申请、评审、审批、实施、验证、回滚等程序,未经批准不得擅自变更。
第四章 故障与应急管理
第十一条 建立故障分级响应机制,根据故障影响范围和严重程度分为一级(特别重大)、二级(重大)、三级(较大)、四级(一般),分别设定响应时限和处理流程。
第十二条 发生故障后,值班人员应立即响应,初步定位故障原因,按照应急预案采取处置措施,并按规定时限逐级上报。
第十三条 制定信息系统应急预案,涵盖电力中断、网络中断、硬件故障、数据损坏、网络攻击、自然灾害等场景,每年至少组织一次应急演练。
第十四条 故障处理完毕后,应详细记录故障现象、原因分析、处理过程、结果及改进措施,形成《故障处理报告》归档。
第五章 安全管理
第十五条 严格执行网络安全等级保护制度,落实安全物理环境、安全通信网络、安全区域边界、安全计算环境、安全管理中心等要求。
第十六条 加强账户和权限管理,实行实名制账号,遵循最小权限原则,定期清理冗余账户和权限。
第十七条 加强日志管理,系统、网络、安全设备日志保存时间不少于6个月,重要日志异地备份。
第十八条 加强数据安全管理,重要数据定期备份、异地存放,备份介质每季度进行恢复性测试,确保备份可用。
第十九条 加强病毒和漏洞管理,定期更新病毒库、扫描恶意代码,及时修补安全漏洞。
第二十条 严禁在运维过程中泄露业务数据、用户信息及系统配置等敏感信息。
第六章 备份与恢复管理
第二十一条 根据数据重要程度,制定不同频率和保留周期的备份策略:
(一)关键业务数据每日增量备份、每周全量备份;
(二)系统配置及数据库结构在变更后及时备份;
(三)其余数据按需备份。
第二十二条 备份数据至少保留三份,异地存放至少一份,保存期限不少于一年。
第二十三条 每年至少组织一次数据恢复演练,验证备份数据的完整性和恢复流程的有效性,记录演练结果并改进。
第七章 运维服务与外包管理
第二十四条 运维外包服务商须具备相应资质和能力,签订保密协议和服务水平协议(SLA),明确服务内容、响应时限、考核指标等。
第二十五条 对外包服务商实行准入、考核与退出机制。信息化管理部门每季度对服务商进行考核,考核不合格者限期整改直至终止合同。
第二十六条 外协人员进入机房、核心区域须审批并登记,操作须在本单位人员陪同或远程监控下进行,严禁私自携带U盘、移动硬盘等存储介质接入系统。
第八章 文档与知识管理
第二十七条 建立信息系统文档体系,包括系统架构图、网络拓扑图、设备清单、配置文档、操作手册、应急预案、运维记录等。文档应与实际同步更新。
第二十八条 建立运维知识库,沉淀典型故障案例、解决方案、最佳实践,促进知识共享,提升团队运维能力。
第九章 监督与考核
第二十九条 信息化管理部门定期对各岗位运维工作进行监督检查,对违规操作、瞒报故障、未按要求落实安全措施等行为予以通报及责任追究。
第三十条 将信息系统运行维护情况纳入部门和个人绩效考核,考核结果与评优、奖惩挂钩。
第十章 附则
第三十一条 本制度由信息化管理部门负责解释和修订。
第三十二条 本制度自印发之日起执行。原有相关规定与本制度不一致的,以本制度为准。
如若转载,请注明出处:http://www.yootilss.com/product/53.html
更新时间:2026-10-05 20:04:15